 POUR DEVOPS
Argon
Proxy SSH read-only + serveur MCP pour agents IA
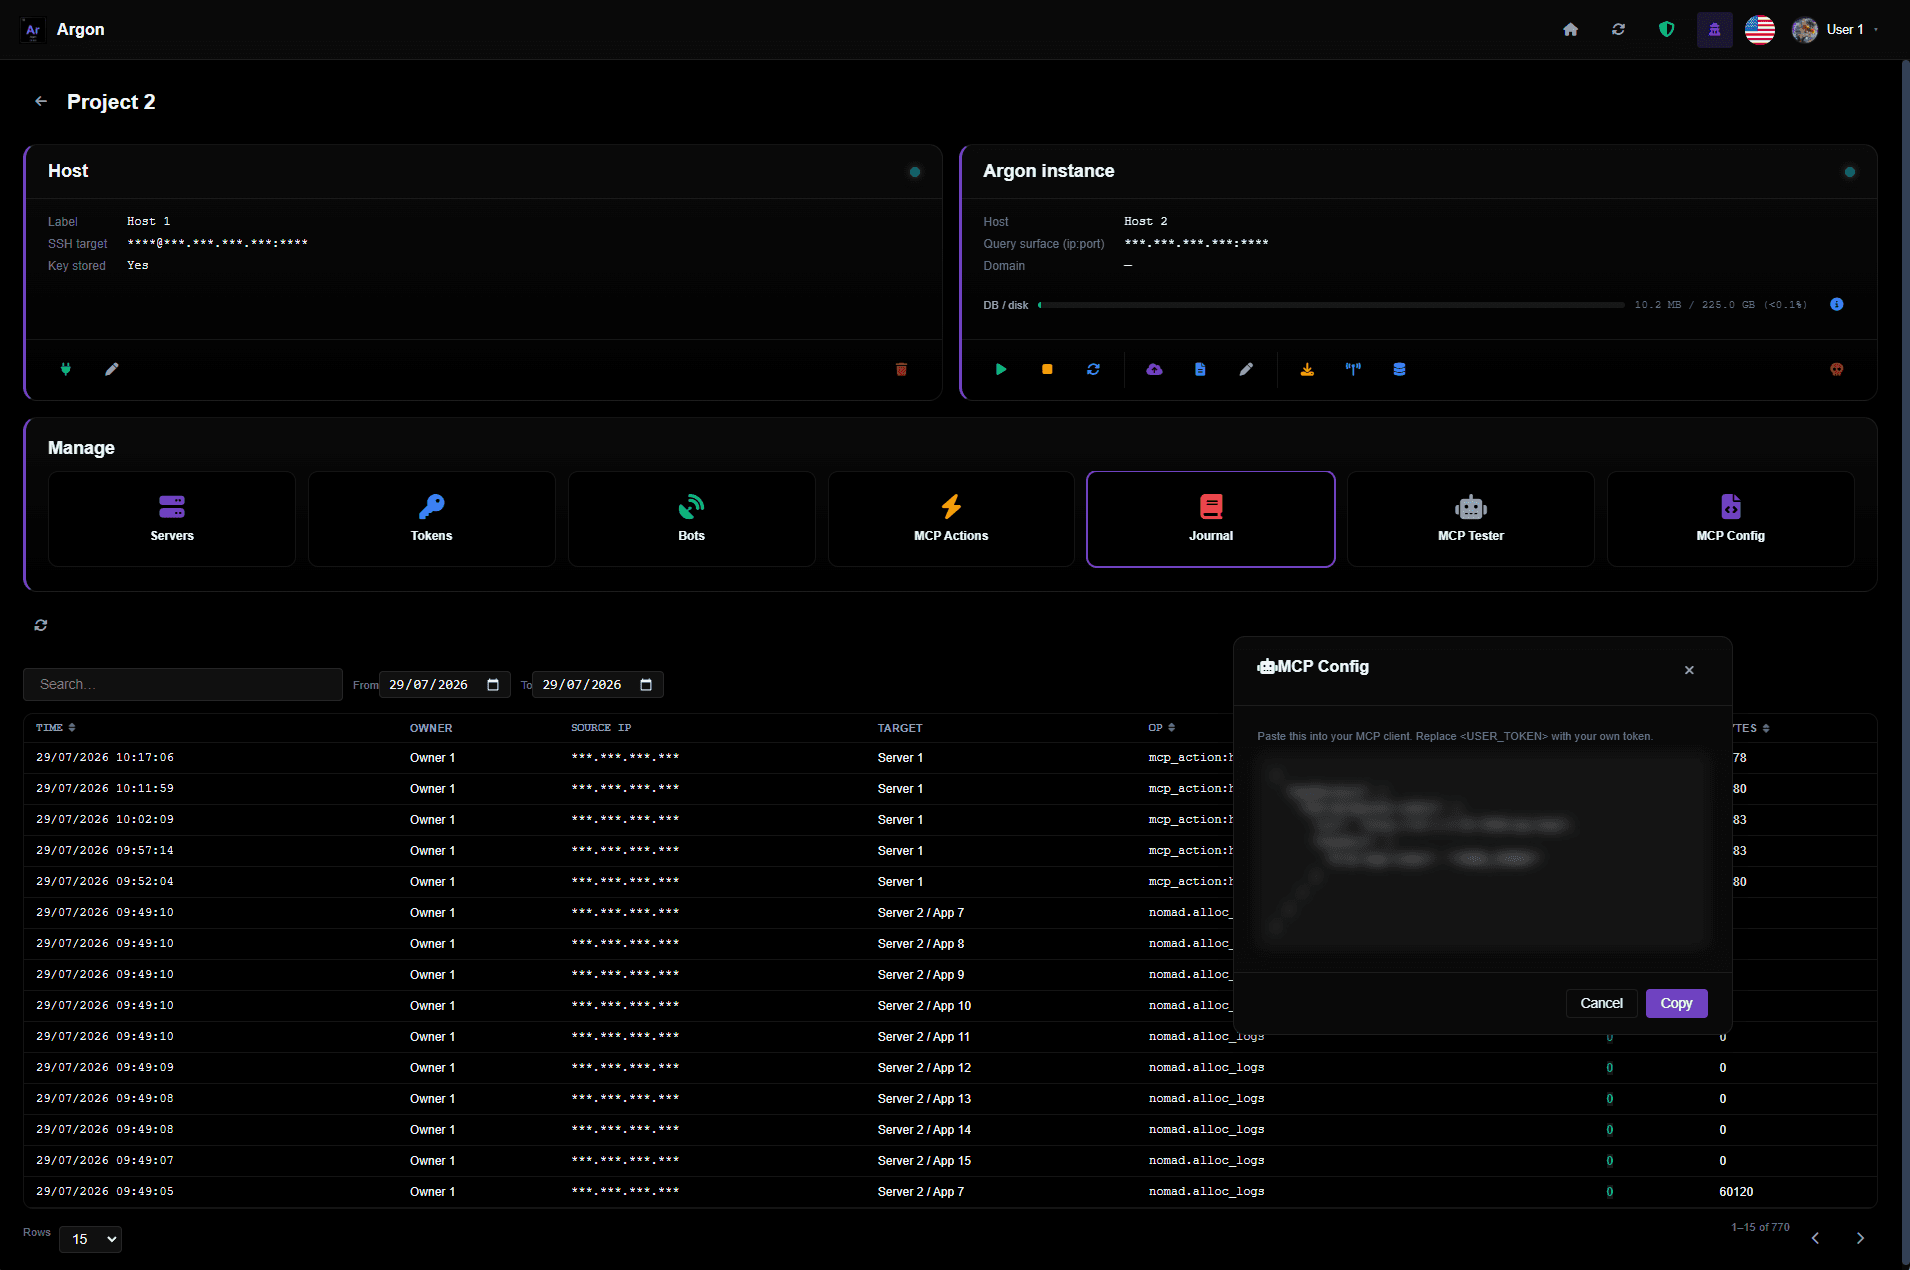
Argon transforme « il me faut un accès SSH pour voir ces logs » en « voici un token à portée limitée, révocable et audité ». Vos clés ne quittent jamais votre infrastructure : un catalogue fermé d'opérations de lecture (PM2, Nomad, Docker, journald, fichiers) renvoie uniquement les résultats. Et avec le serveur MCP intégré, un agent IA s'y branche nativement : il découvre votre vocabulaire métier, interroge les logs et corrèle un incident sur toute la flotte — en autonomie.
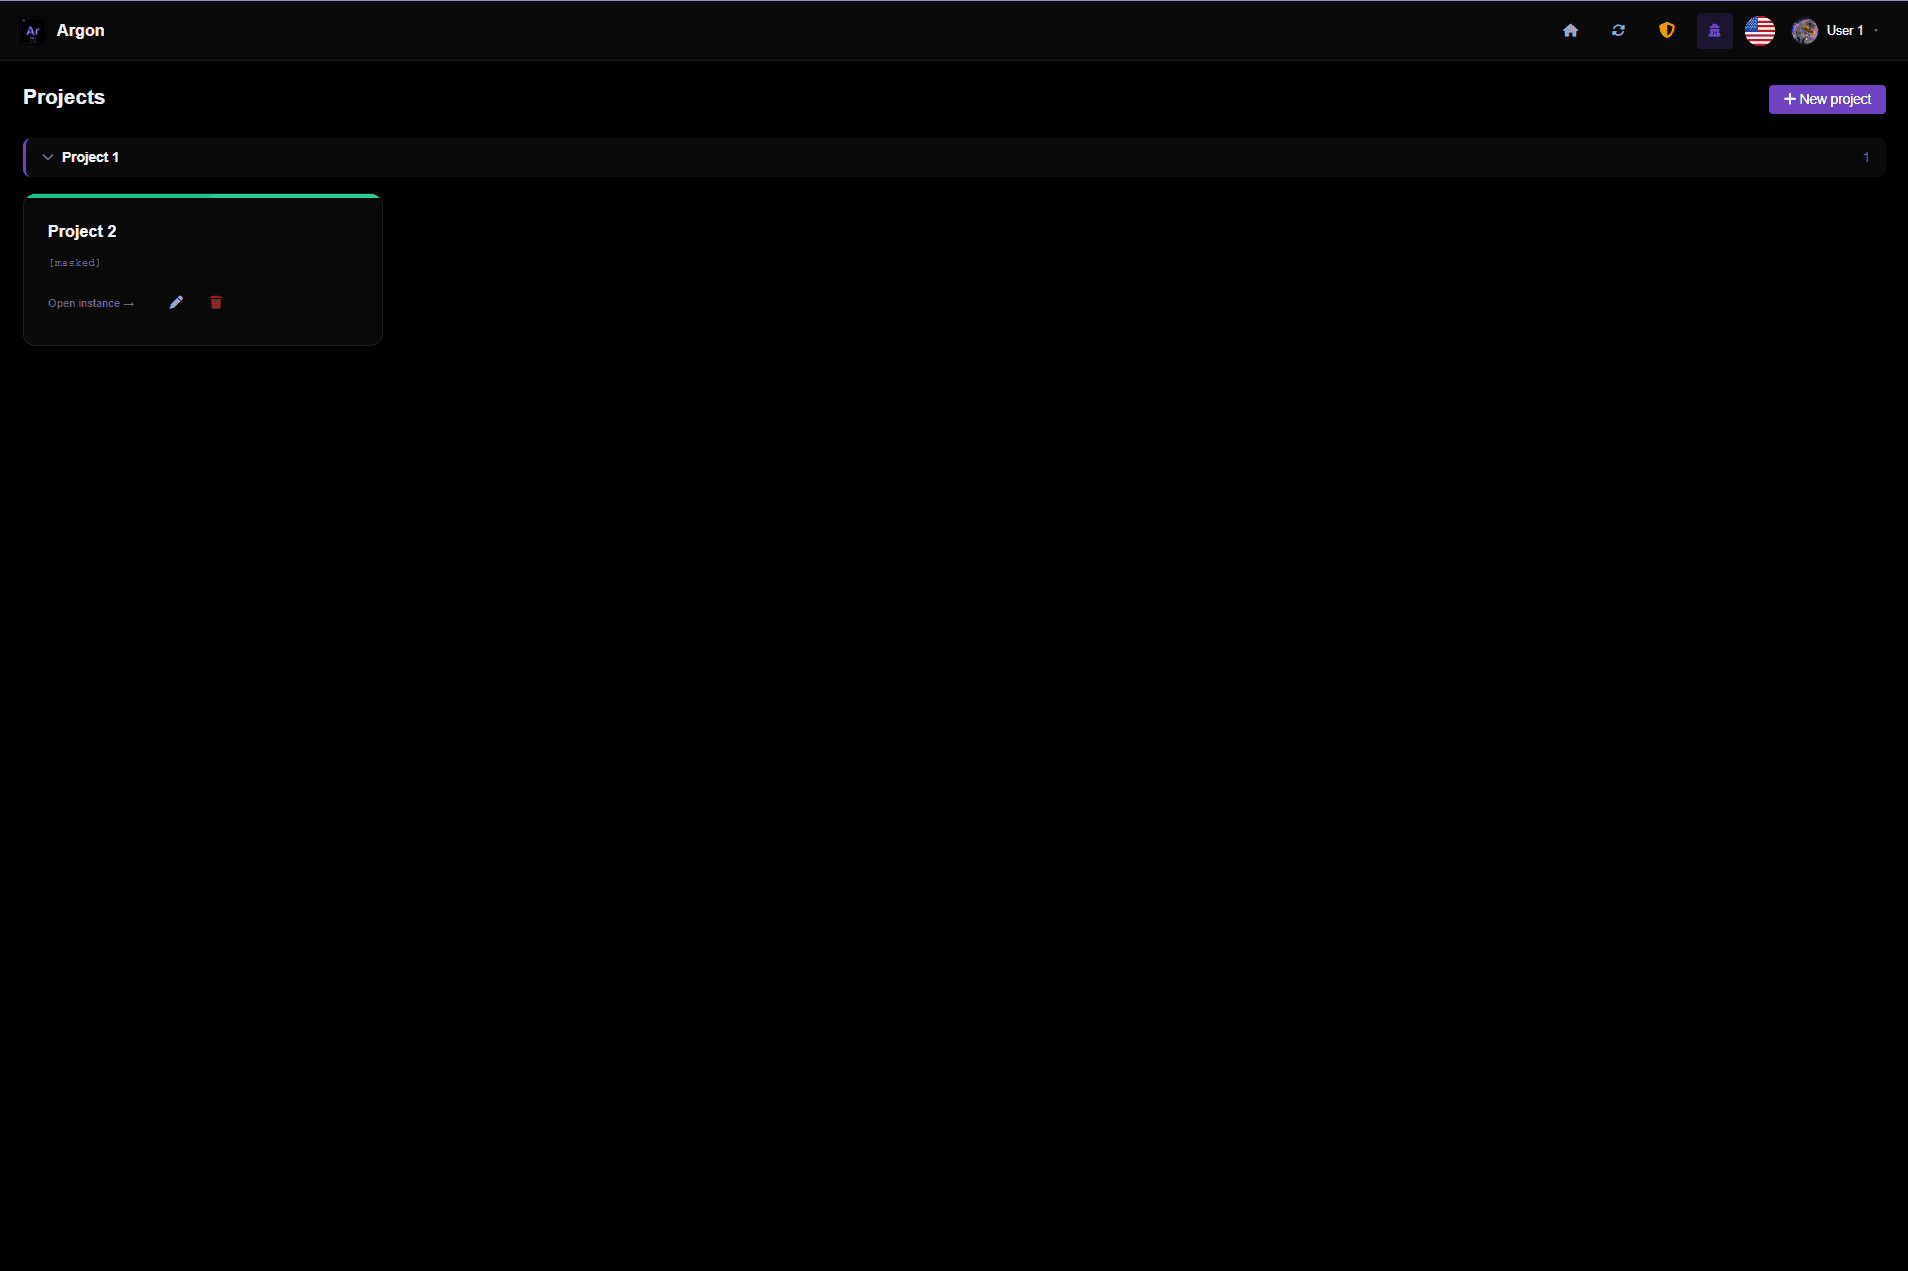
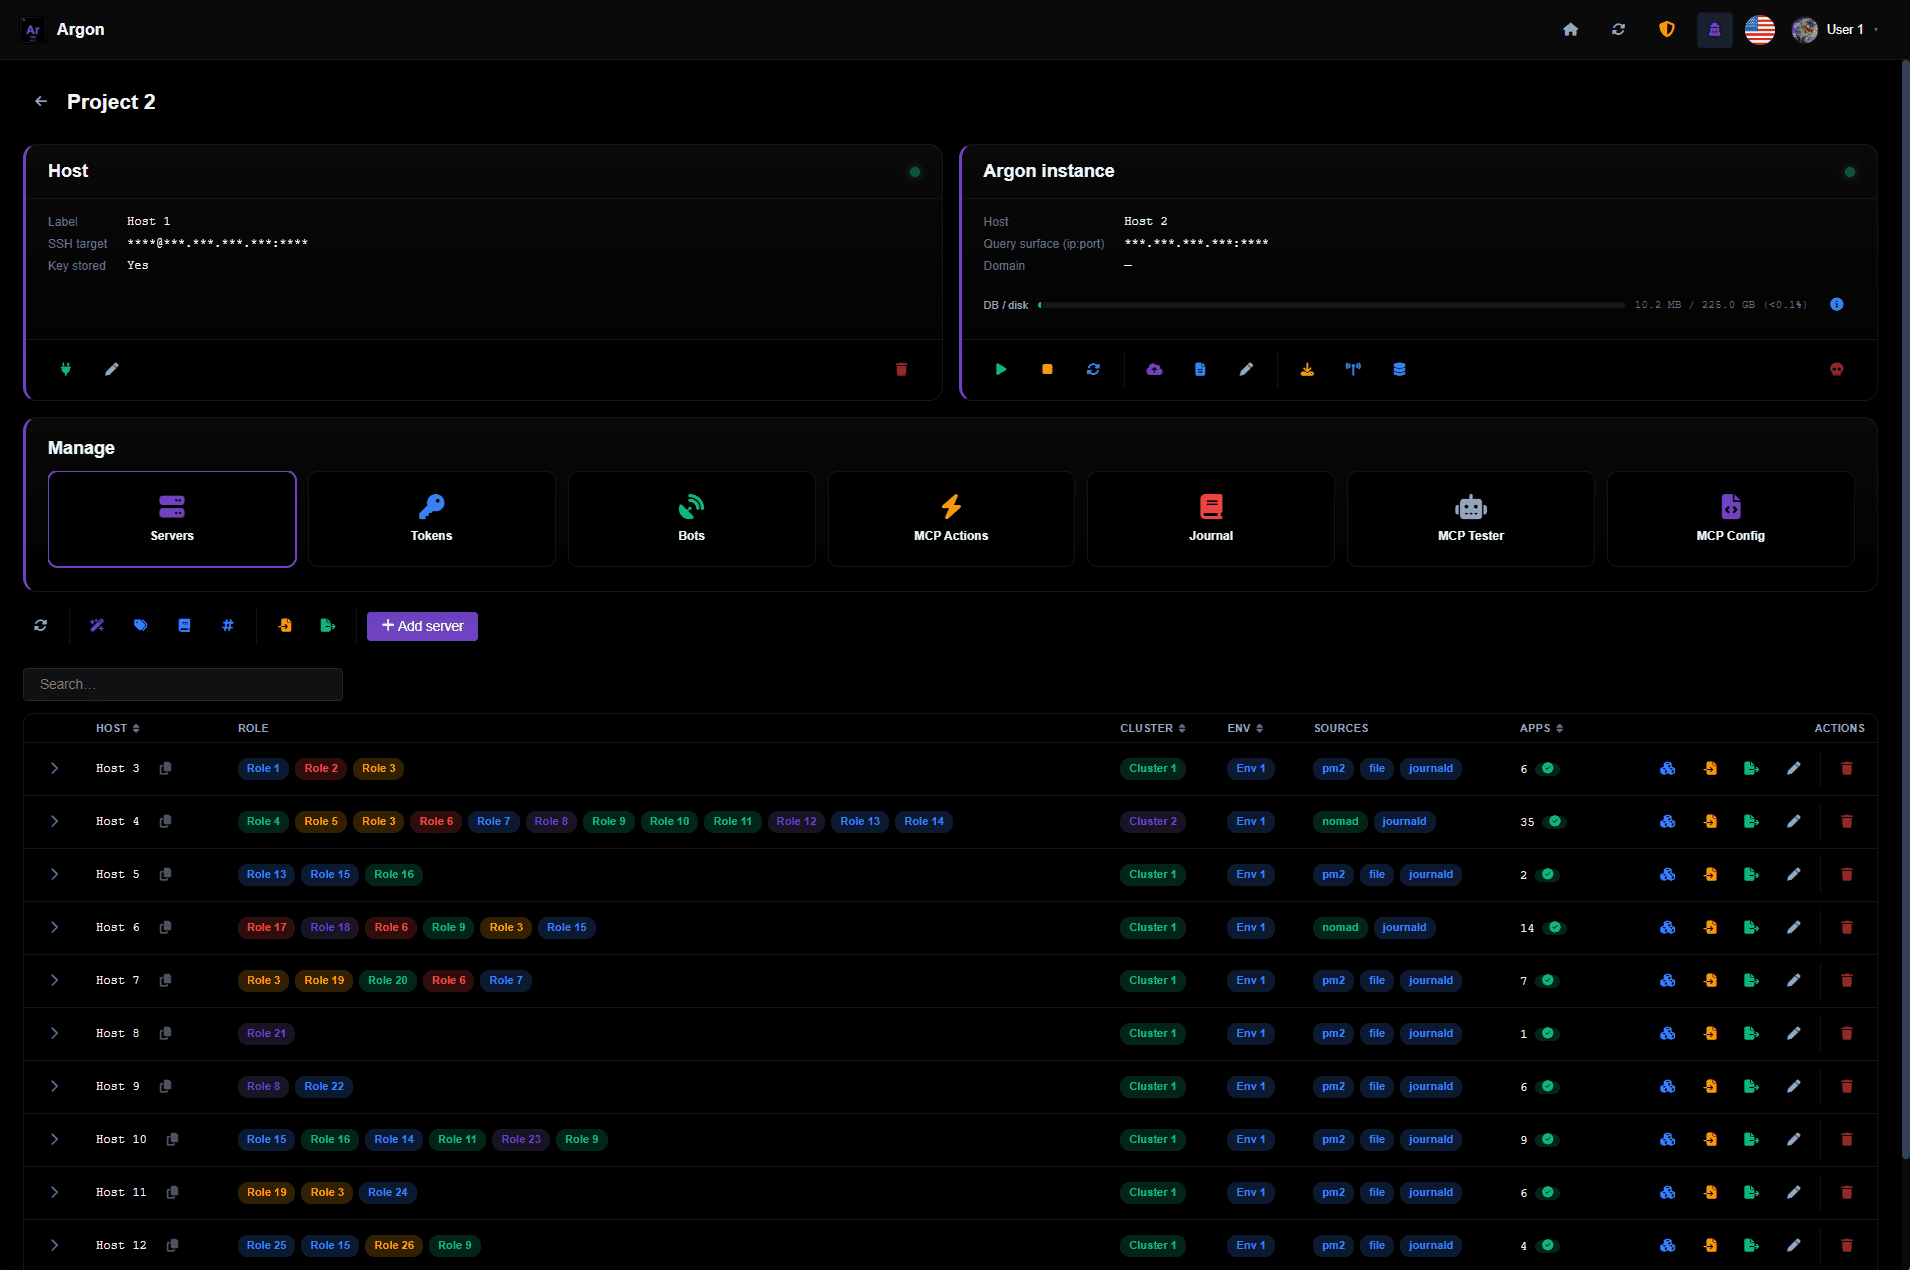
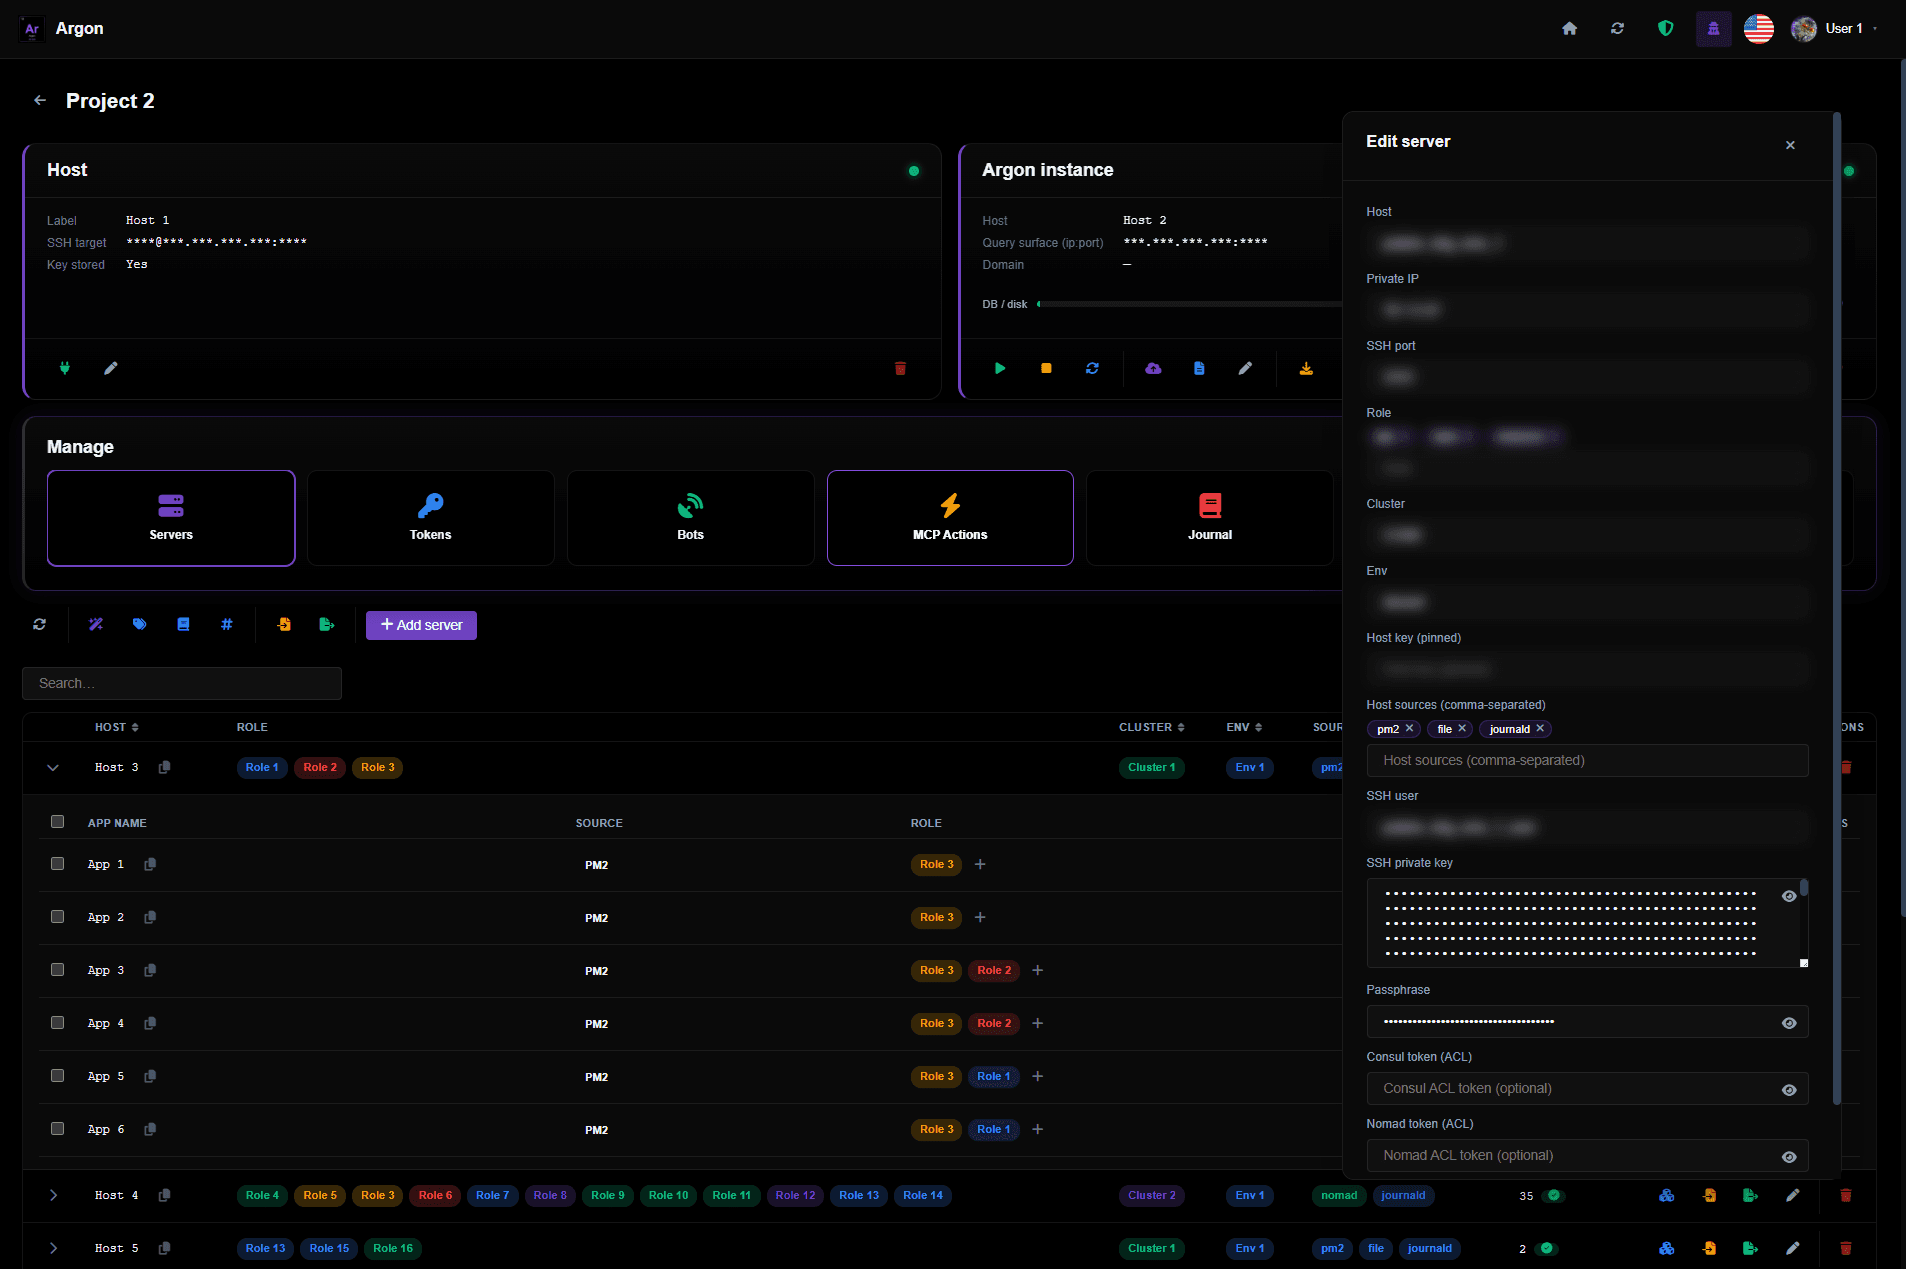
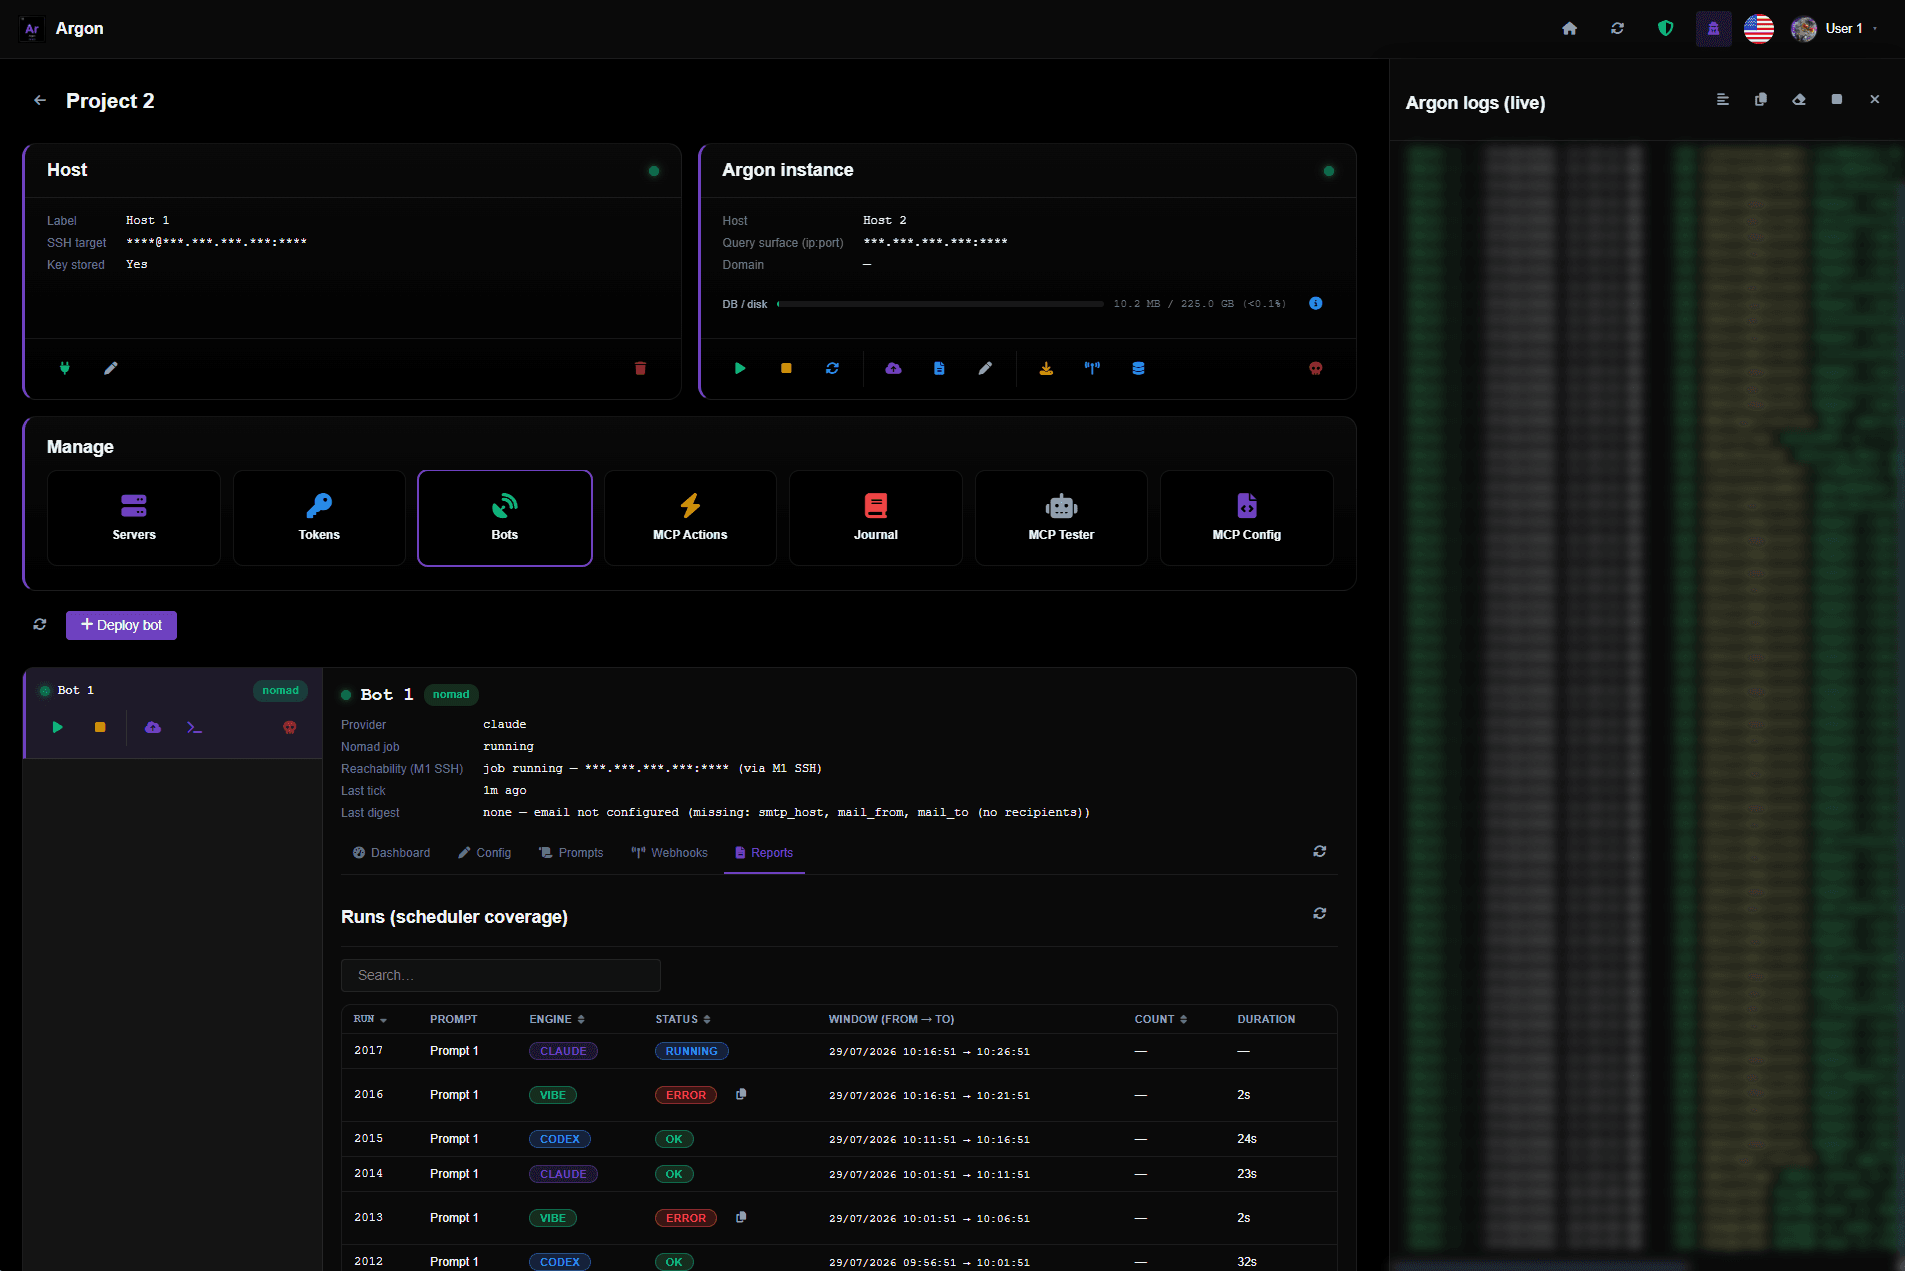
Architecture
Modules
Read-only par construction
Pas de shell, pas de mutation — un catalogue fermé d'opérations de lecture. Les verbes sont fermés, jamais la recherche : plages de dates, filtres d'unités, sévérité, regex. L'unique champ libre est isolé derrière une seule fonction de quoting auditée.
Secrets jamais dans la plateforme
La base centrale est un pur annuaire. Les credentials serveurs ne vivent que dans la base chiffrée de chaque instance, clé stockée hors du volume — un fichier volé est inerte, et l'API publique ne peut jamais relire un credential.
Cloisonnement par projet
Chaque projet a son instance isolée : un accès ne donne jamais ceux des autres projets. L'administration passe uniquement par votre propre tunnel privé vers l'hôte.
Une surface, toutes les sources
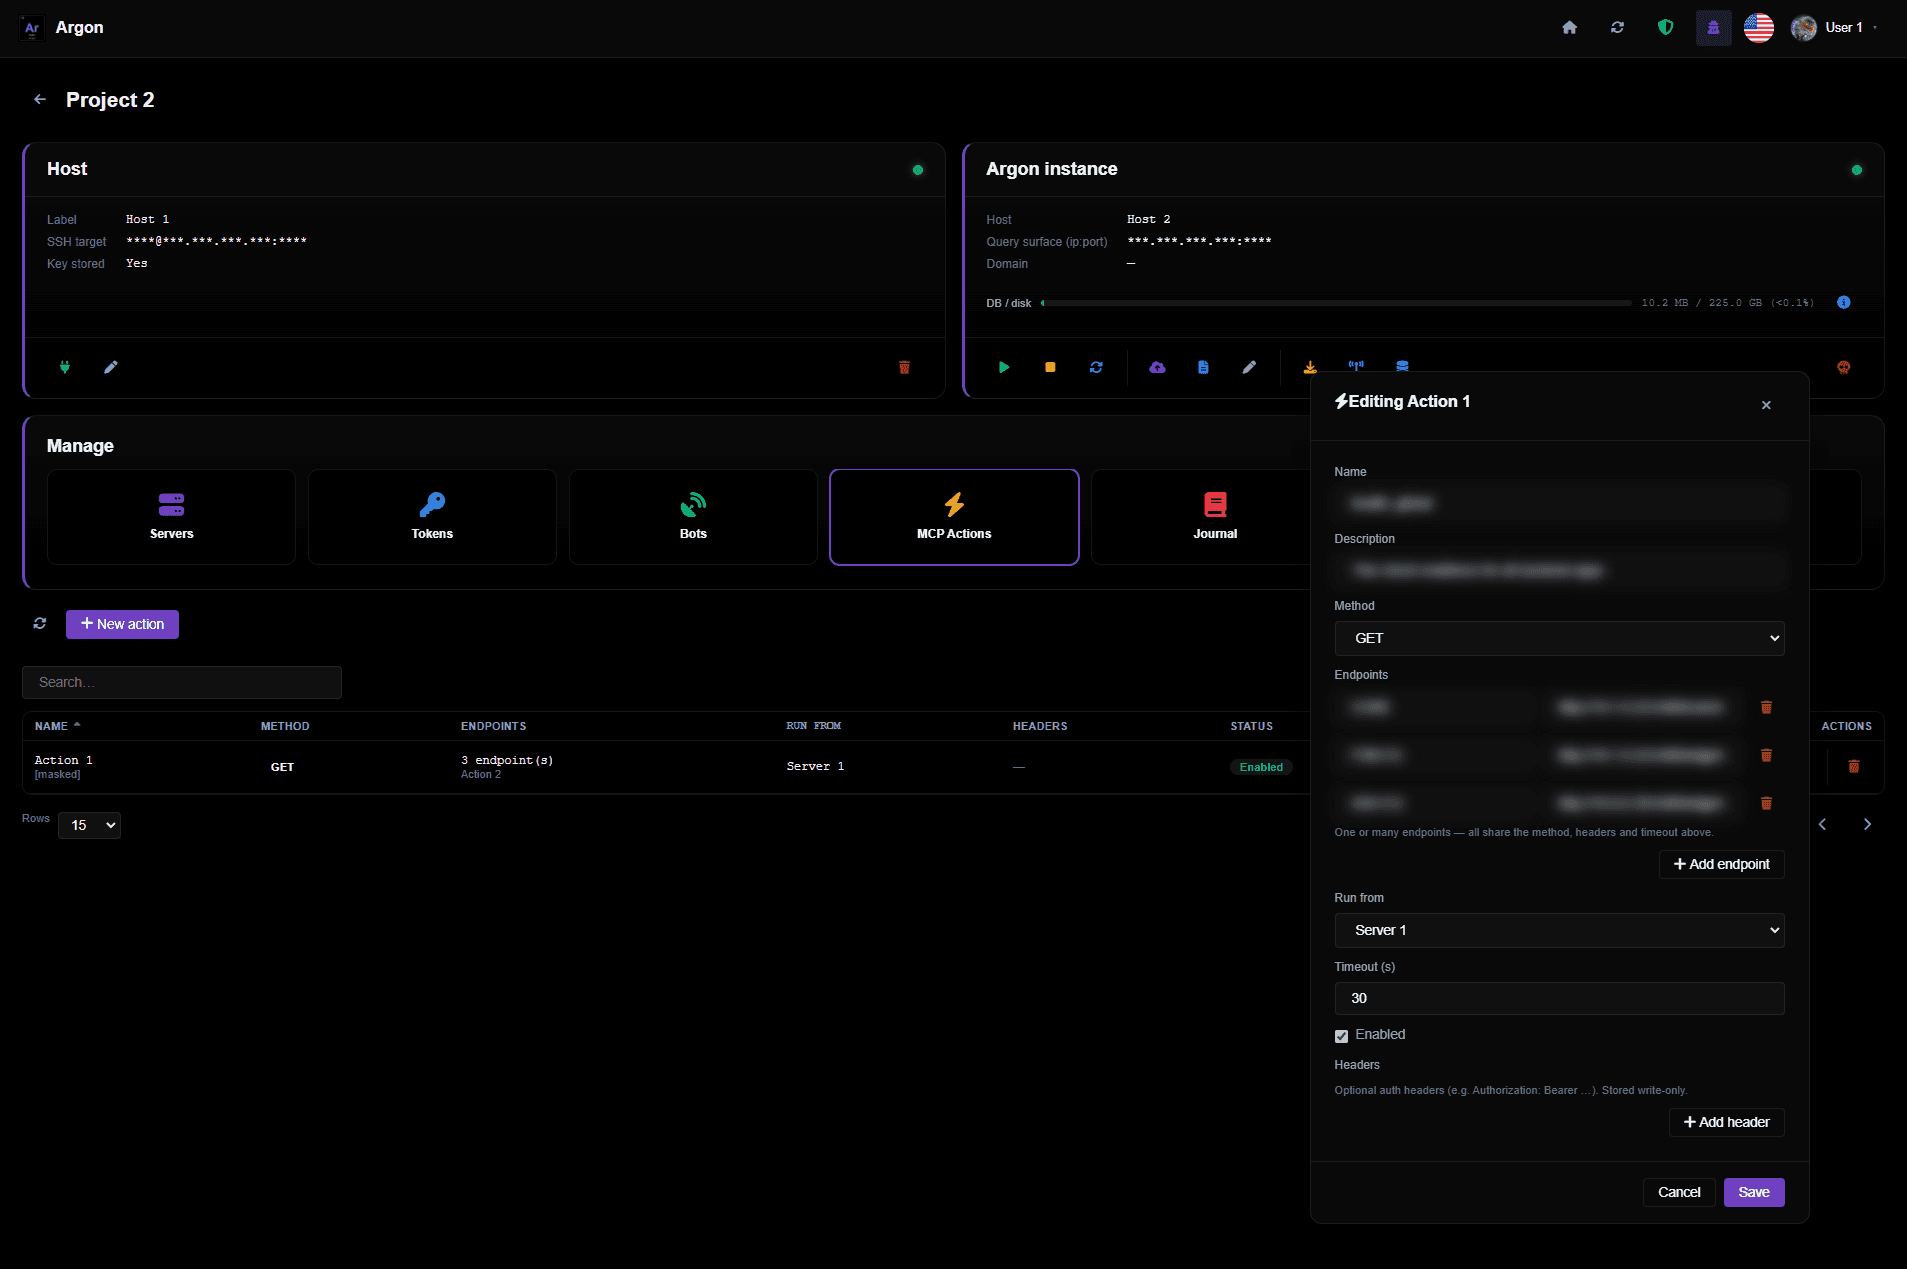
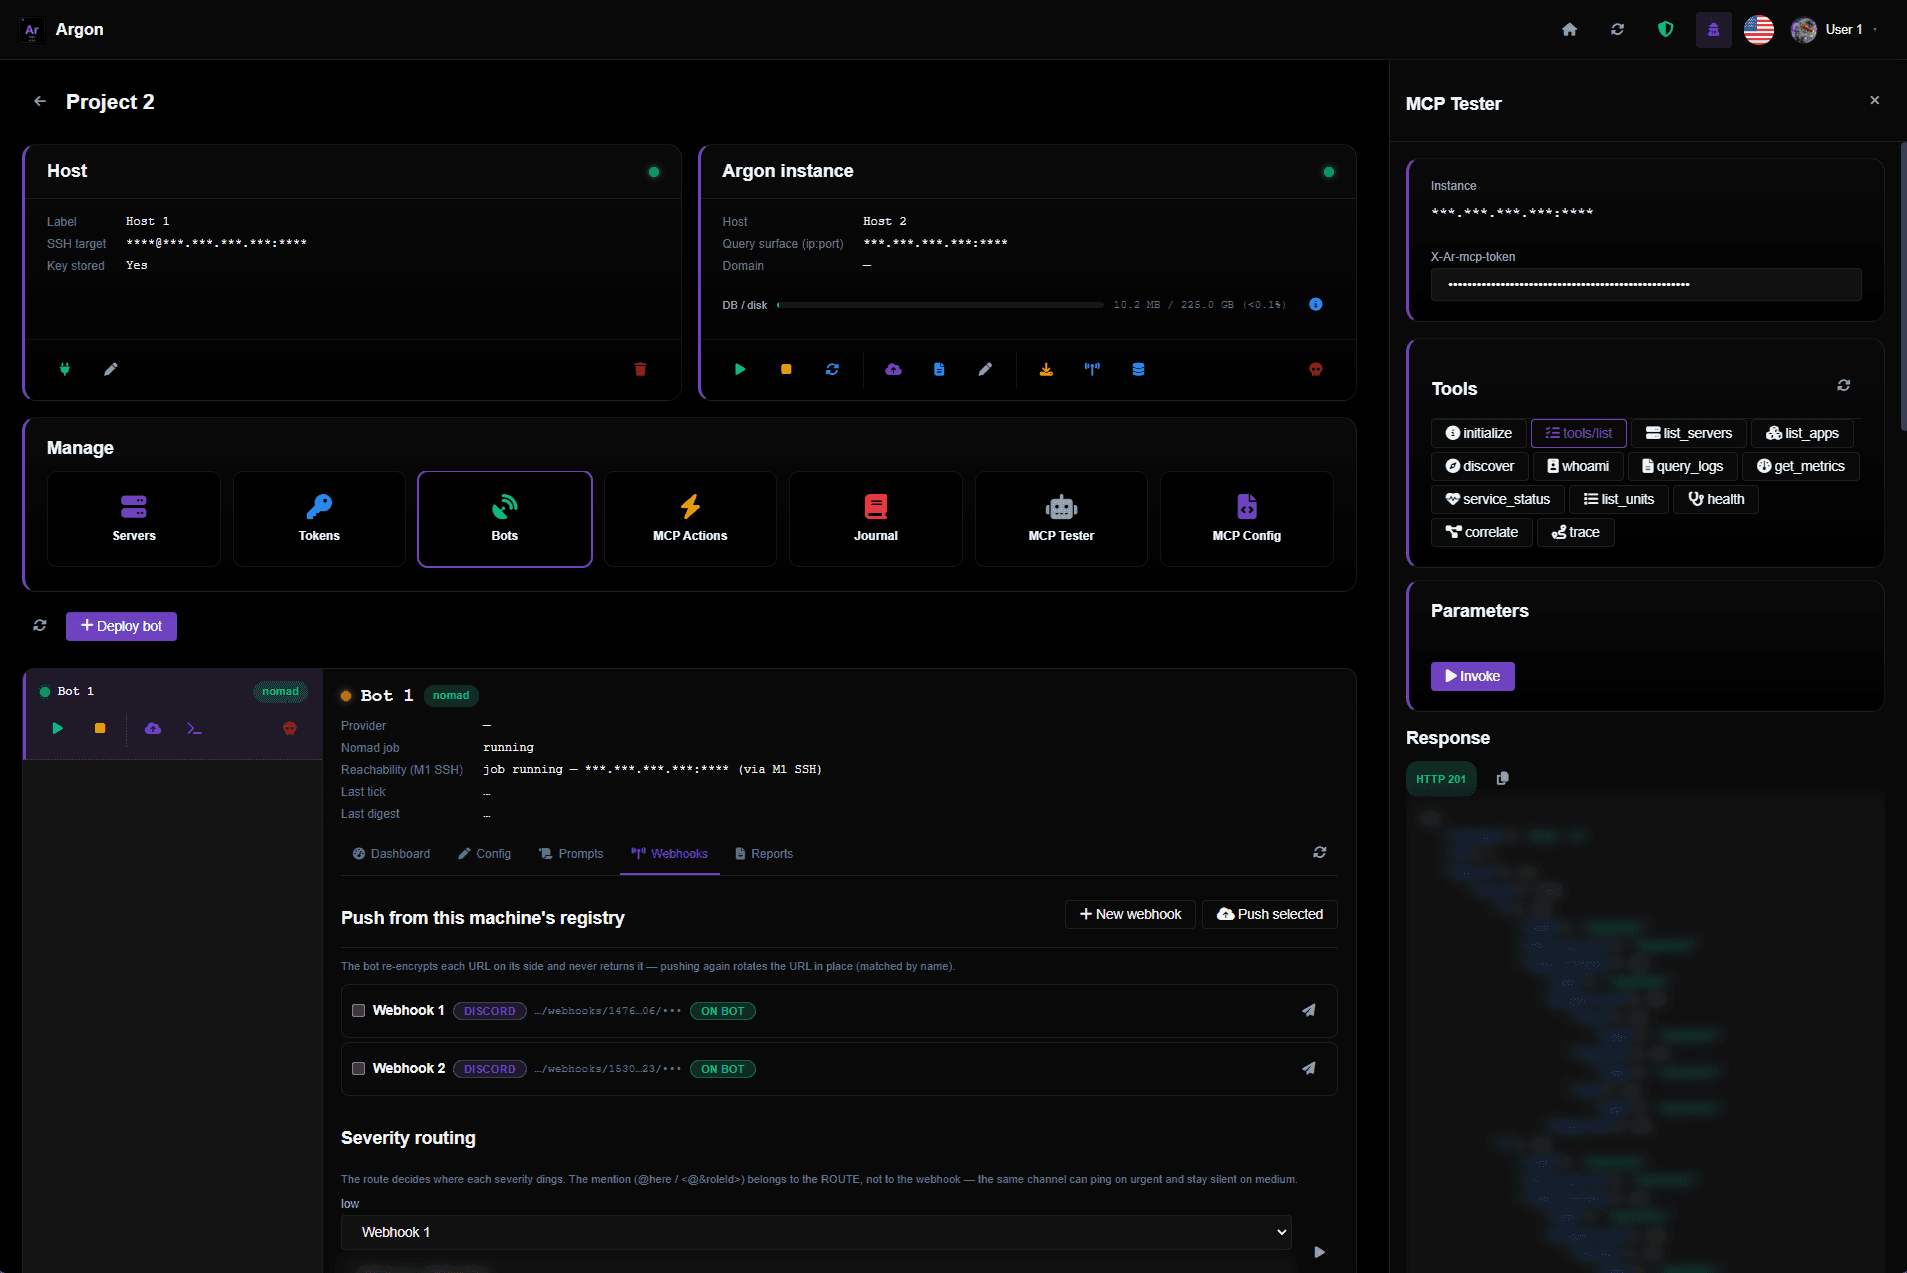
PM2, Nomad, Docker, journald, fichiers bruts — une API de requête uniforme. L'unité adressable est l'app, pas l'hôte ; les requêtes Nomad résolvent toutes les allocations en cours et renvoient stdout et stderr.
MCP natif agents
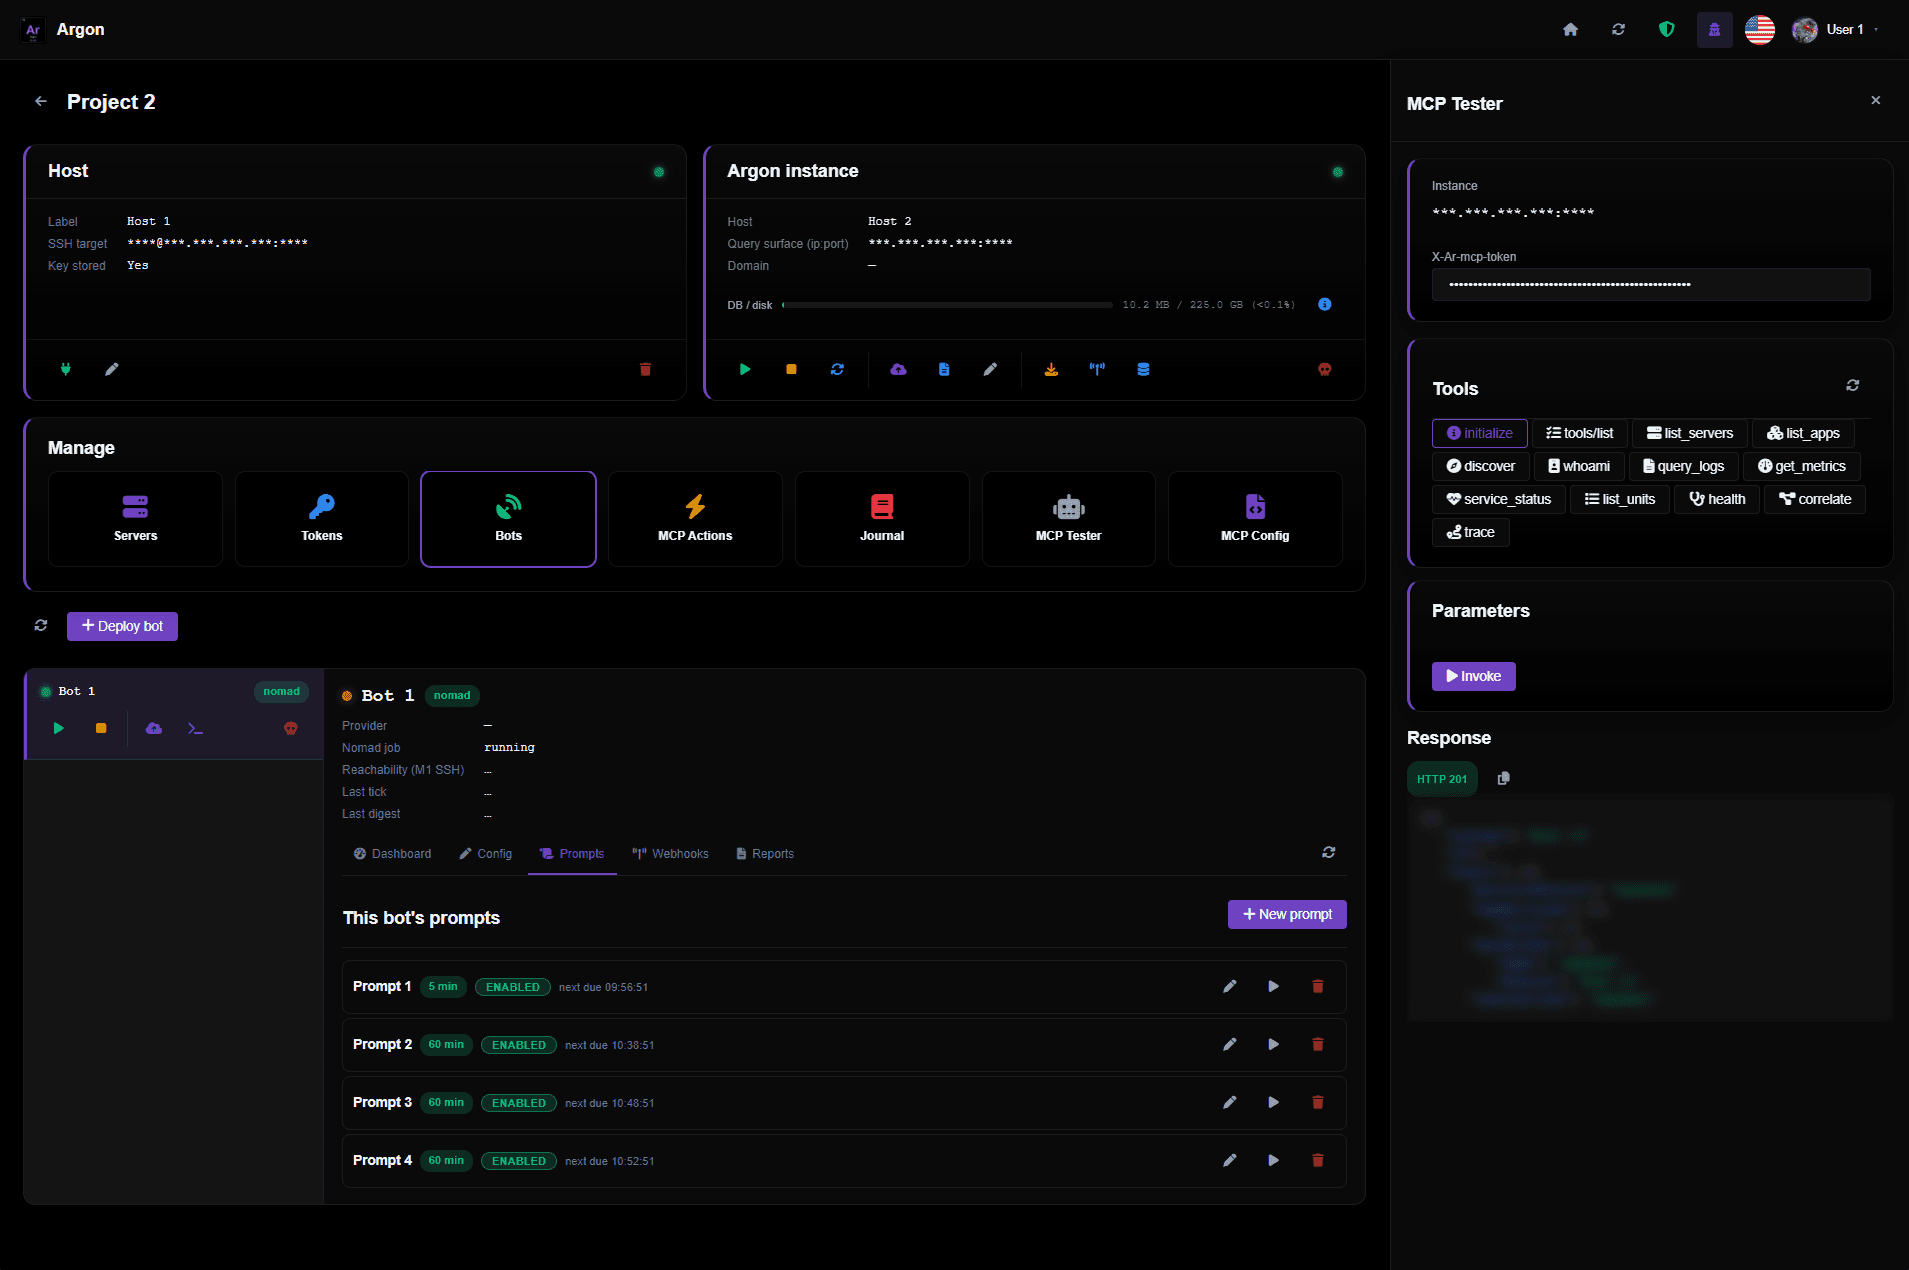
Un MCP à jour de la spec où un agent aveugle s'oriente seul : whoami (sa portée), discover (le vocabulaire de la flotte), puis logs, métriques, statuts, corrélation. Ancres temporelles, codes d'erreur typés et pagination gardent chaque réponse lisible.
Vocabulaire métier & Trace
Documentez une fois les rôles, descriptions d'apps et champs d'entités — « une commande a échoué » se résout vers le bon rôle. trace() suit un identifiant métier à travers la flotte, validé par type et fail-closed.
Corrélation de flotte
correlate() se déploie sur un rôle ou un cluster avec fenêtre temporelle partagée et plafonds par serveur — une vue multi-serveurs bornée et taguée, sans noyer le contexte de l'agent.
Tokens & Journal d'audit
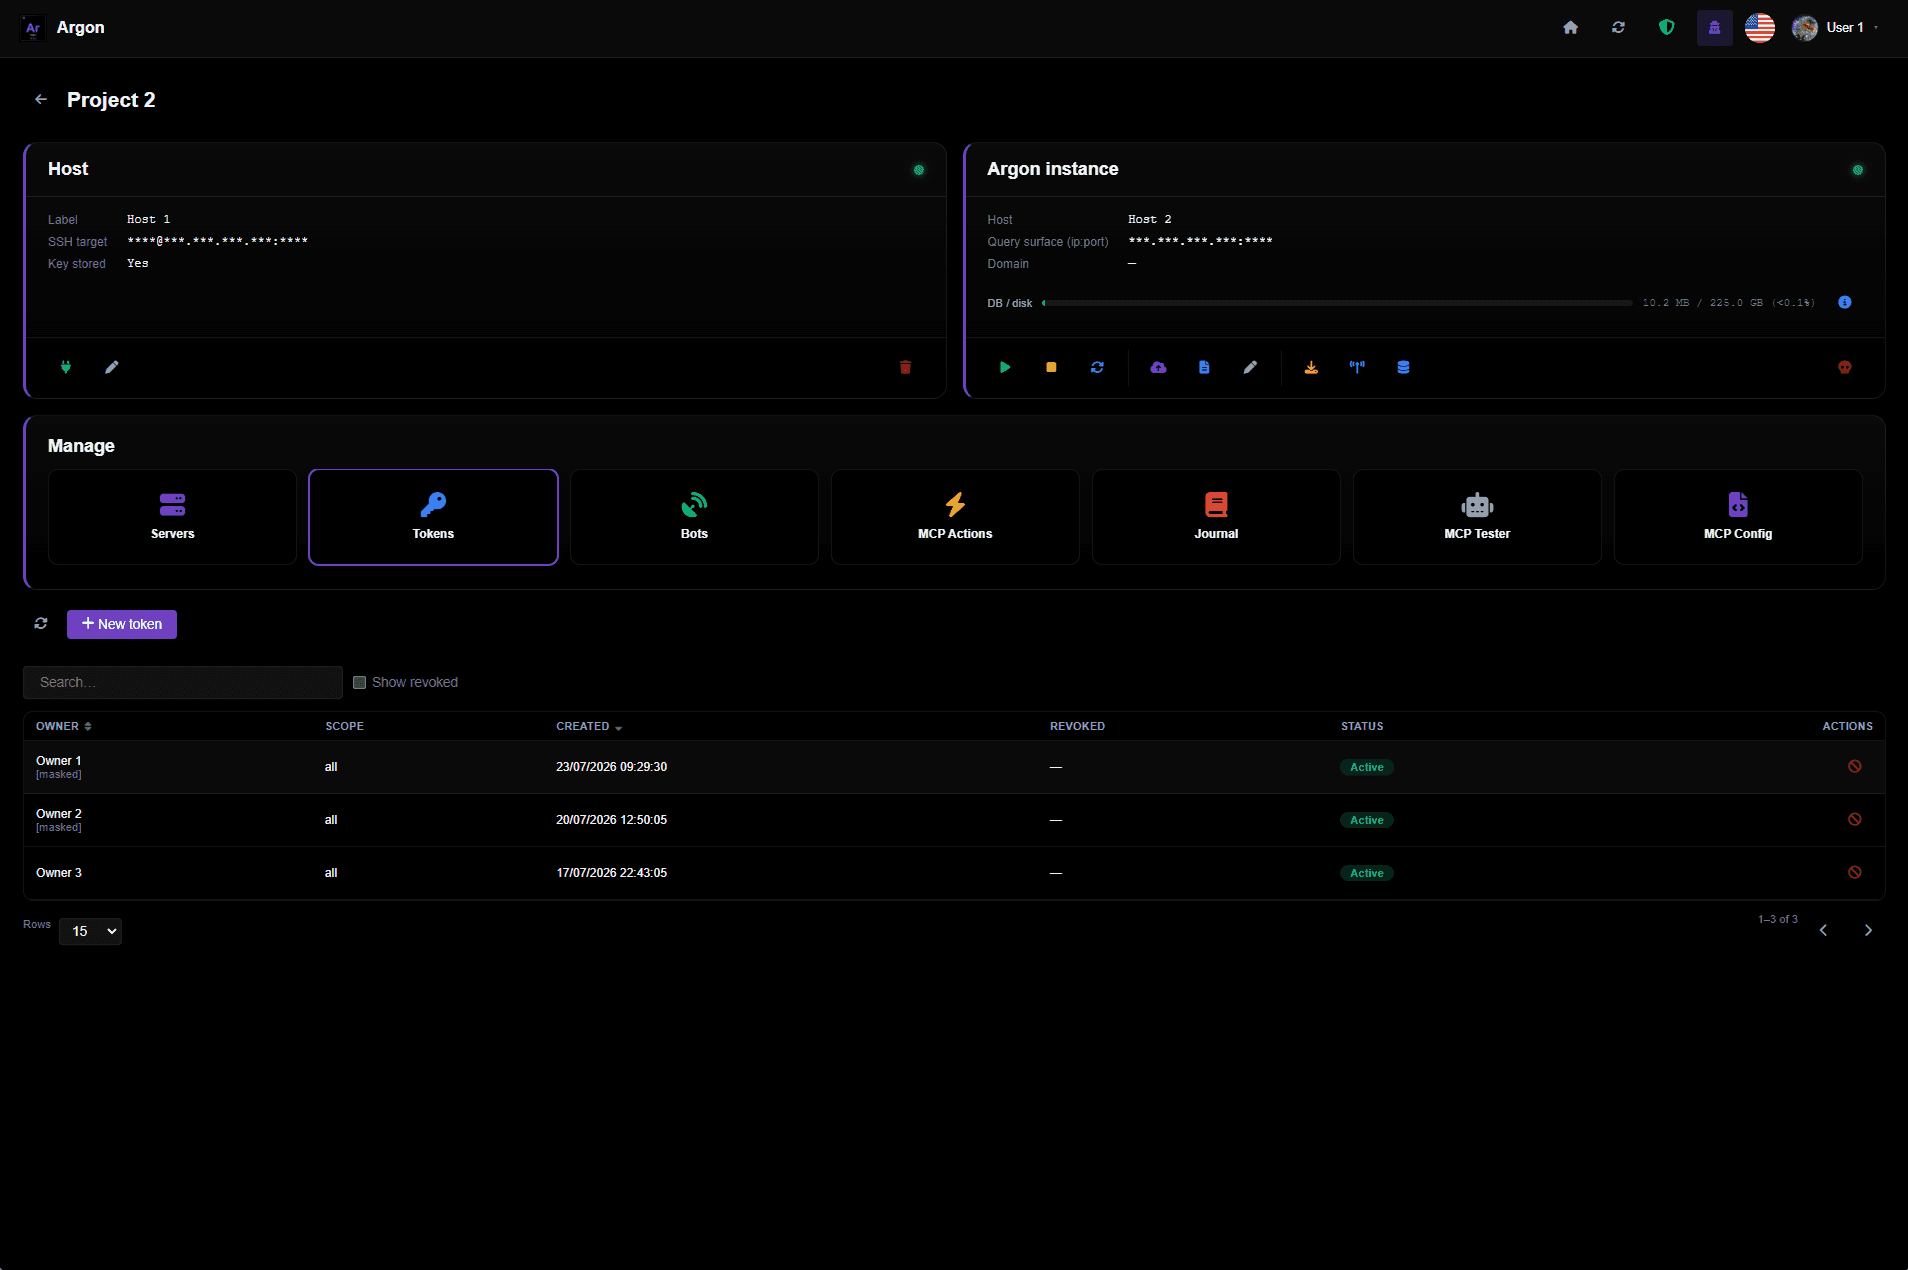
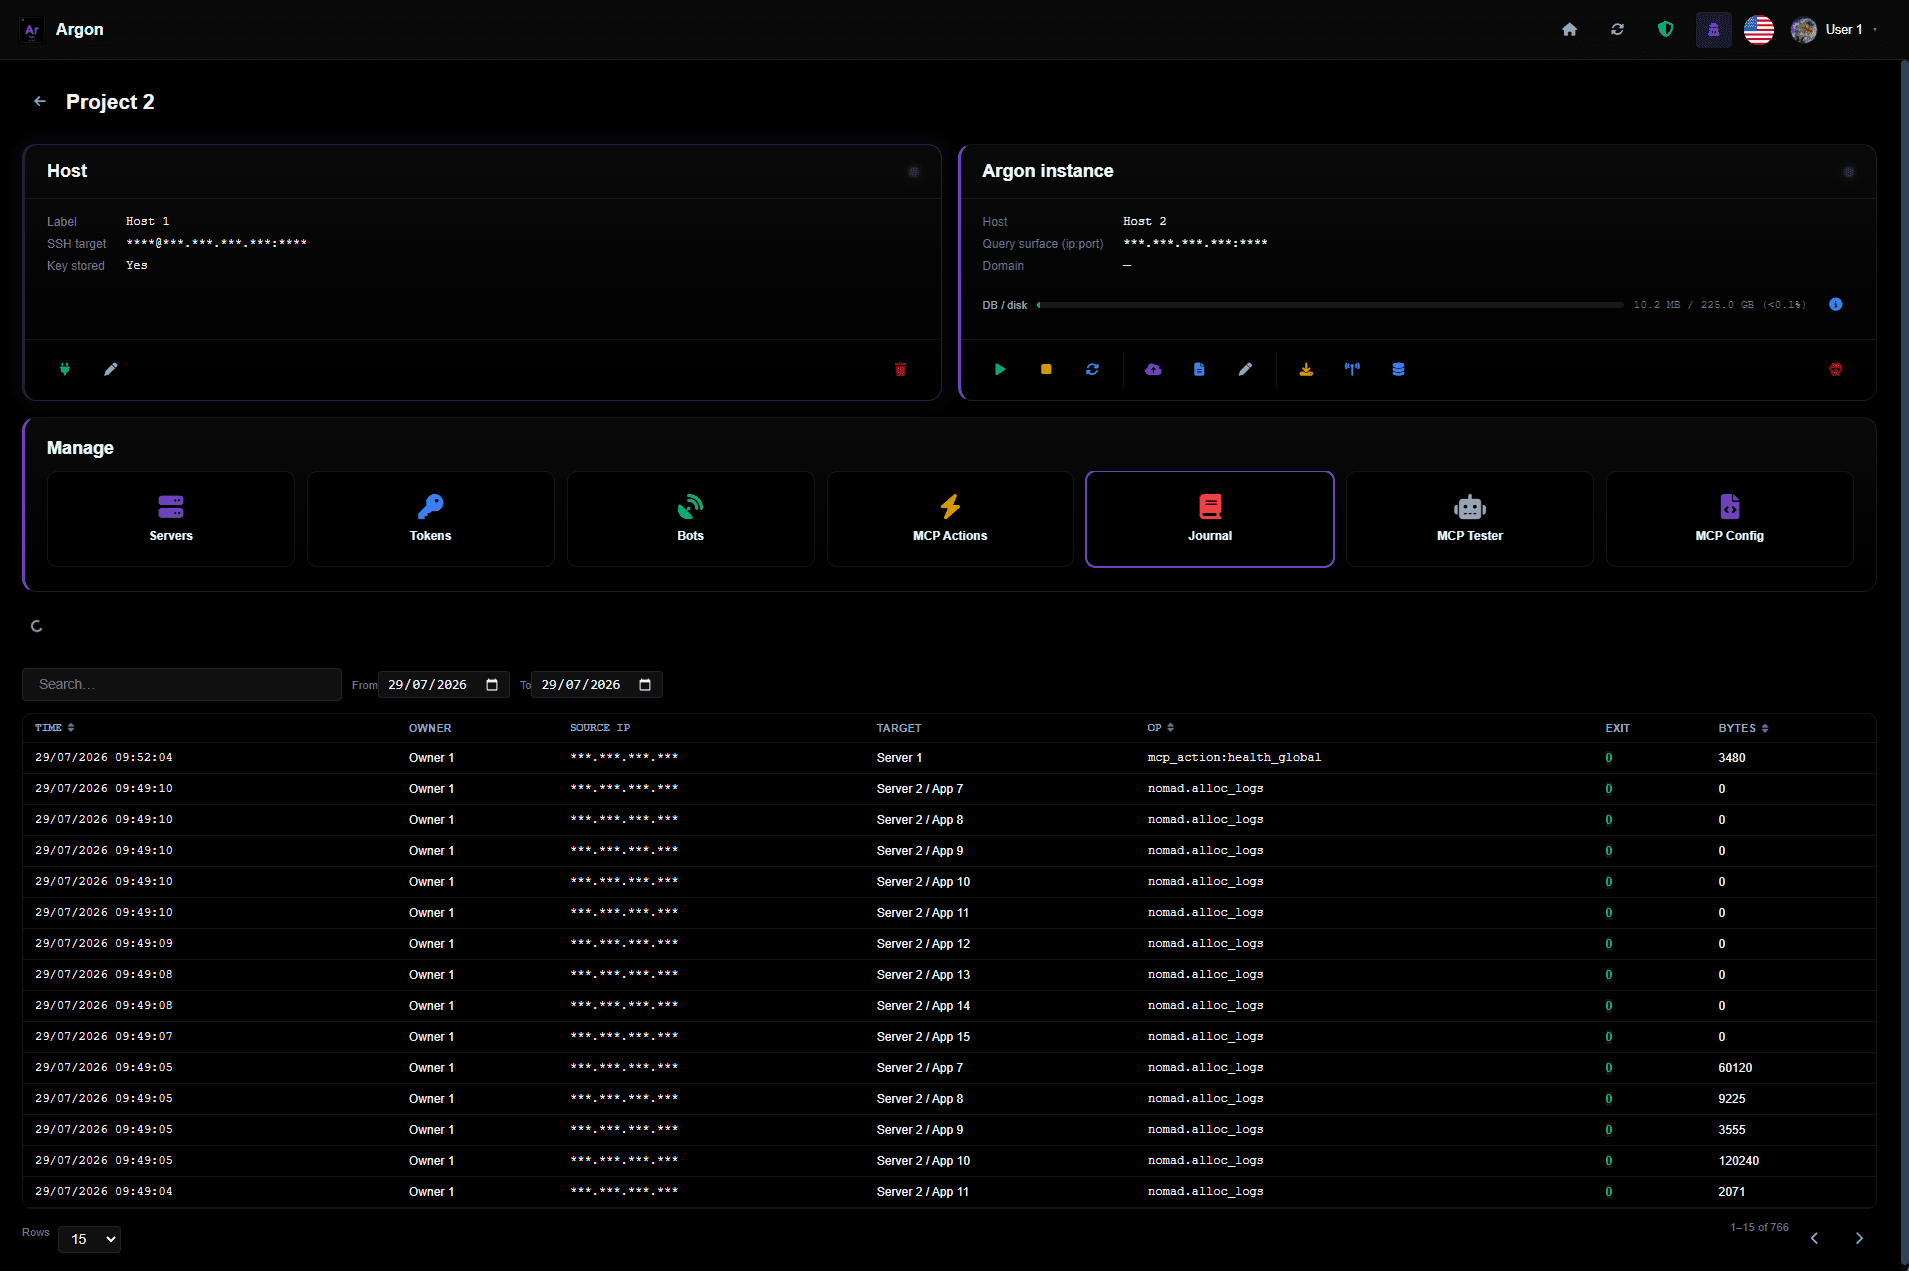
Tokens restreints à des serveurs, rôles ou apps précises, révocables à tout moment. Chaque appel journalisé : token, IP source réelle, cible, opération, résultat. Auto-découverte des apps et import/export CSV pour la mise en place.
Avant & Après
| Sans Argon | Avec Argon |
|---|---|
| Distribuer des clés SSH et des accès VPN | Un token à portée limitée, révocable, audité |
| Un shell interactif = le serveur entier | Un catalogue fermé de commandes en lecture seule |
| Des credentials centralisés dans une plateforme | Des secrets chiffrés, cloisonnés par projet, jamais centralisés |
| Un humain relaie les logs à l'agent IA | L'agent interroge, corrèle et trace seul via MCP |
| Greper chaque serveur un par un pendant l'incident | Un seul correlate se déploie sur tout le tier |
| Aucune idée de qui a lu quoi | Chaque appel journalisé : token, IP source, cible, opération |
Chiffres clés
Envie de voir les apps en action ?
Contactez-nous pour une démonstration des produits — on vous montre tout, en direct.